वेबसाइटों के लिए टू-फैक्टर प्रमाणीकरण और आपके व्यवसाय के लिए इसकी आवश्यकता
वेबसाइटों के लिए टू-फैक्टर प्रमाणीकरण आपके कंट्रोल पैनल को सुरक्षित रखने का सबसे प्रभावी तरीका है, ताकि कोई भी अनधिकृत व्यक्ति आपके खाते में प्रवेश न कर सके, भले ही उसे आपका सामान्य पासवर्ड पता चल जाए। यह सुरक्षा व्यवस्था एक अनिवार्य अतिरिक्त पुष्टि कदम लागू करती है जिसमें लॉगिन की अनुमति देने से पहले आपके मोबाइल फोन पर भेजा गया एक अस्थायी संख्यात्मक कोड दर्ज करना होता है। इस सरल कदम से आप एक सुरक्षा दीवार खड़ी करते हैं जो घुसपैठ के प्रयासों को रोकती है और ग्राहकों के गोपनीय डेटा की रक्षा करती है।
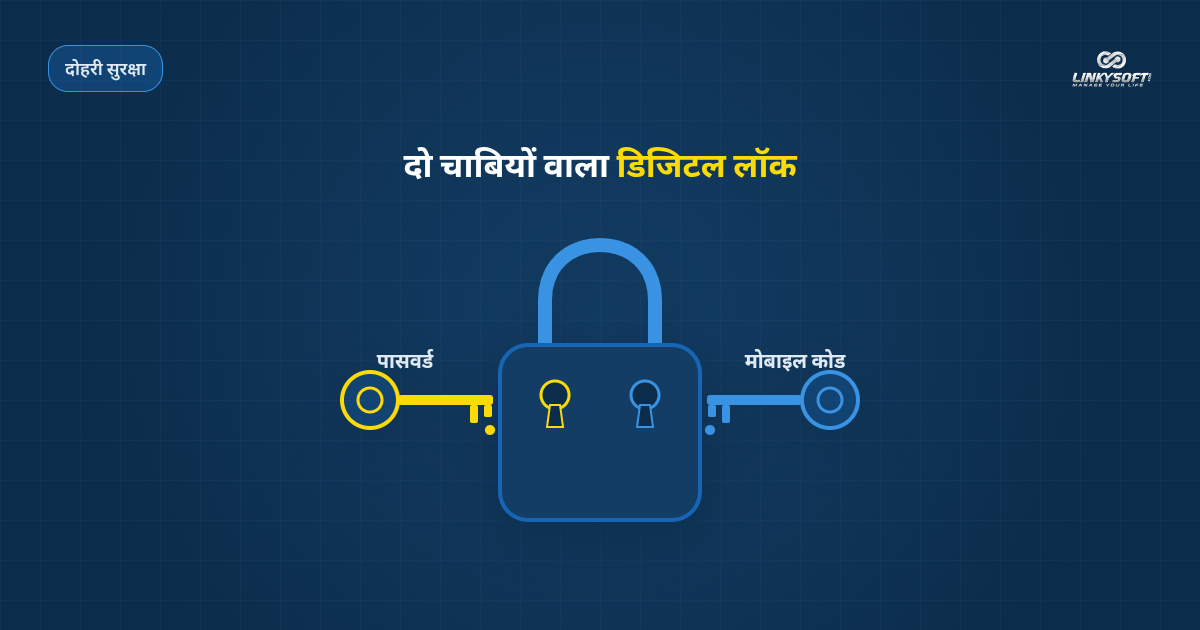
अधिकांश हमलावर अन्य प्लेटफार्मों से लीक हुए डेटाबेस के माध्यम से पासवर्ड का अनुमान लगाने के लिए स्वचालित स्क्रिप्ट्स का उपयोग करते हैं। जब आपकी वेबसाइट पर द्वितीयक सत्यापन सक्रिय होता है, तो ये स्वचालित प्रोग्राम तुरंत विफल हो जाते हैं क्योंकि उनके पास आपका फोन नहीं होता। सुरक्षा अध्ययनों से साबित होता है कि यह कदम लगभग सभी सामान्य स्वचालित हमलों को पूरी तरह रोक देता है। इस उपाय को अपनाने से व्यवसाय के मालिक पूरे विश्वास और शांति के साथ अपने डिजिटल व्यापार को आगे बढ़ा सकते हैं।
अपने प्रशासनिक डैशबोर्ड को सुरक्षित करने के लिए भारी खर्च या जटिल तकनीकी प्रक्रियाओं की आवश्यकता नहीं होती है। कुछ ही मिनटों में आप अपने फोन पर एक निःशुल्क ऐप सेट कर सकते हैं और अपने कार्यस्थल को सुरक्षित बना सकते हैं। बढ़ते साइबर खतरों के बीच यह बुनियादी सावधानी आज हर आधुनिक ऑनलाइन व्यवसाय के लिए एक अनिवार्य मानक बन चुकी है।
दोहरे चरण के सत्यापन की कार्यप्रणाली को समझना
पारंपरिक प्रणालियां केवल एक पासवर्ड पर निर्भर रहती थीं जो आज के समय में चोरी और धोखाधड़ी के बढ़ते तरीकों के सामने असुरक्षित साबित हो रहा है। टू-फैक्टर ऑथेंटिकेशन आपकी पहचान की पुष्टि के लिए दो अलग-अलग माध्यमों को जोड़कर इस कमजोरी को दूर करता है। इस प्रक्रिया से सुरक्षा का स्तर काफी ऊंचा हो जाता है।
पहला माध्यम वह जानकारी है जो आपके दिमाग में रहती है, जैसे आपका सामान्य पासवर्ड। दूसरा माध्यम एक भौतिक उपकरण है जो आपके अधिकार में रहता है, जैसे आपका स्मार्टफोन जिसमें कोड जनरेटर ऐप मौजूद है। आपके खाते में घुसने के लिए हमलावर को पासवर्ड जानने के साथ-साथ आपके फोन को भी उसी समय चुराना होगा। यह दोहरा नियम दूर बैठे हमलावरों के लिए घुसपैठ को पूरी तरह असंभव बना देता है।
अकेले पासवर्ड पर निर्भर रहने के नुकसान
कई वेबसाइट संचालक सुविधा के लिए अलग-अलग ऑनलाइन सेवाओं पर एक ही पासवर्ड का उपयोग करते हैं। यदि उनमें से किसी एक सेवा में डेटा लीक हो जाता है तो आपकी लॉगिन जानकारी इंटरनेट पर सार्वजनिक सूचियों में पहुंच जाती है। इसके बाद अपराधी बॉट्स का उपयोग करके सैकड़ों व्यावसायिक डैशबोर्ड पर उन संयोजनों का परीक्षण करते हैं।
ब्रूट-फोर्स हमले भी असुरक्षित पासवर्ड के लिए एक बड़ा खतरा हैं। स्वचालित उपकरण सही शब्द खोजने के लिए प्रति सेकंड लाखों संयोजनों को आजमाते हैं। दूसरे सत्यापन कदम के बिना एक साधारण पासवर्ड हमलावर सॉफ्टवेयर की भारी गणना शक्ति के सामने आसानी से हार मान लेता है।
दोहरा सत्यापन आपके व्यावसायिक डेटा और कमाई की रक्षा कैसे करता है
आपकी वेबसाइट का कंट्रोल पैनल आपके व्यवसाय की सबसे संवेदनशील और महत्वपूर्ण परिचालन जानकारी को सुरक्षित रखता है। अनधिकृत पहुंच हमलावरों को भुगतान सेटिंग्स बदलने, महत्वपूर्ण वेब पेज हटाने या ग्राहक डेटा चुराने की अनुमति दे सकती है। टू-फैक्टर ऑथेंटिकेशन मुख्य प्रवेश द्वार को मजबूती से बंद करके इन नुकसानों को रोकता है।
अपने डैशबोर्ड को सुरक्षित रखकर आप बिक्री में अचानक आने वाली रुकावटों और उससे होने वाले वित्तीय नुकसान से बचते हैं। ऑनलाइन स्टोर और सेवा पोर्टल ग्राहकों को सेवा देने के लिए लगातार सक्रिय रहने पर निर्भर करते हैं। किसी हमले के कारण वेबसाइट बंद होने से दैनिक आय प्रभावित होती है और सिस्टम को बहाल करने में भारी खर्च करना पड़ता है।
ग्राहकों की गोपनीयता और डेटा की पूर्ण सुरक्षा
जब ग्राहक आपकी वेबसाइट पर अपना नाम, पता या भुगतान विवरण दर्ज करते हैं तो वे आपके ब्रांड पर गहरा भरोसा जताते हैं। डेटा लीक होने से ग्राहकों के साथ धोखाधड़ी का जोखिम बढ़ जाता है और कंपनी की साख को नुकसान पहुंचता है। लॉगिन के लिए दूसरा कदम अनिवार्य करके आप अपने ग्राहकों के प्रति अपनी जिम्मेदारी साबित करते हैं।
डेटा संरक्षण कानून कंपनियों को व्यक्तिगत डेटा की रक्षा के लिए उचित तकनीकी उपाय अपनाने का निर्देश देते हैं। इन नियमों की अनदेखी करने पर कानूनी नोटिस और भारी जुर्माना लग सकता है। सुरक्षित लॉगिन नीतियां लागू करके आप कानूनी विवादों से बचते हैं और व्यापारिक भागीदारों का विश्वास मजबूत करते हैं।
गलत रीडायरेक्ट और ब्रांड प्रतिष्ठा के नुकसान से बचाव
यदि कोई अनजान व्यक्ति आपके डैशबोर्ड पर नियंत्रण पा लेता है तो वह आपकी जानकारी के बिना ग्राहकों को गलत वेबसाइटों पर रीडायरेक्ट कर सकता है। वे आपकी साइट पर भ्रामक विज्ञापन या खतरनाक लिंक भी जोड़ सकते हैं जिससे वर्षों की मेहनत से बना विश्वास नष्ट हो जाता है। सर्च इंजन इन समस्याओं को तुरंत पकड़ लेते हैं और प्रभावित डोमेन को सर्च परिणामों से बाहर कर देते हैं।
सर्च रैंकिंग और विज्ञापनों में किया गया निवेश एक ही हमले के कारण कुछ ही दिनों में बेकार हो सकता है। खोई हुई रैंकिंग को दोबारा पाना और ब्राउज़र चेतावनियों को हटवाना महीनों की कड़ी मेहनत का काम होता है। दोहरे सत्यापन से प्रारंभिक पहुंच को रोकना आपकी ब्रांड प्रतिष्ठा की रक्षा करने का सबसे भरोसेमंद उपाय है।
कंट्रोल पैनल में टू-स्टेप वेरिफिकेशन चालू करने के व्यावहारिक चरण
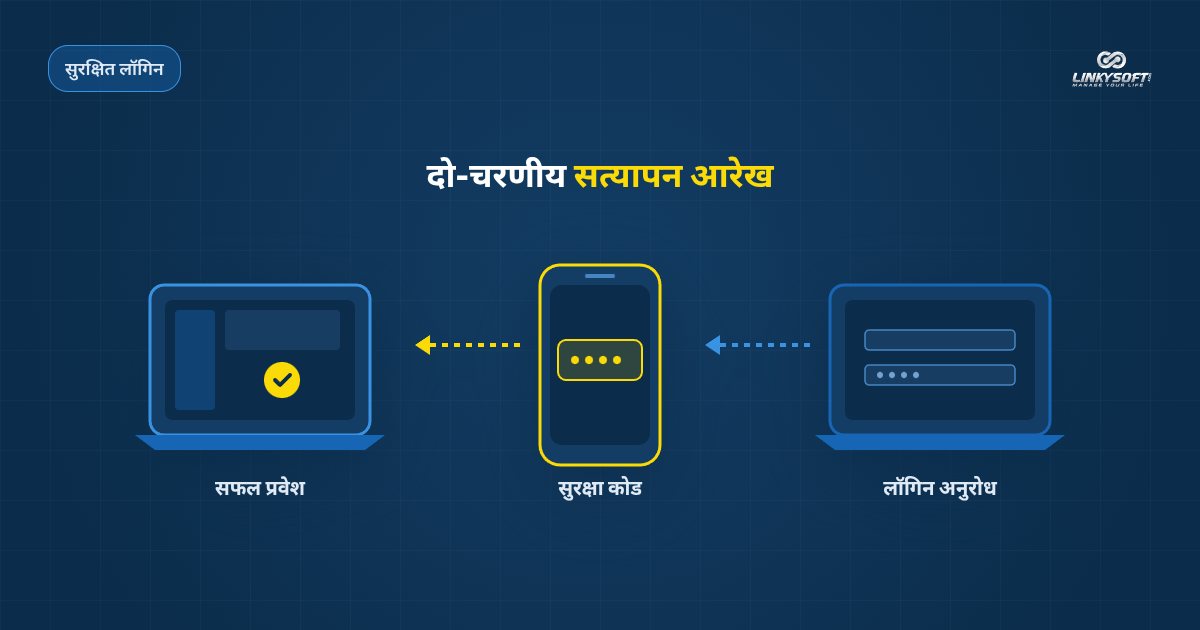
टू-फैक्टर ऑथेंटिकेशन सेट करना एक बहुत ही आसान प्रक्रिया है जिसके लिए किसी विशेष तकनीकी ज्ञान की आवश्यकता नहीं होती है। स्पष्ट निर्देशों का पालन करके आप दस मिनट से भी कम समय में अपने डैशबोर्ड को सुरक्षित कर सकते हैं। आपको केवल अपने फोन पर एक ऑथेंटिकेटर ऐप डाउनलोड करना है और स्क्रीन पर दिख रहे कोड को स्कैन करके खाता जोड़ना है।
जैसे ही कनेक्शन पूरा हो जाता है, आपका फोन हर तीस सेकंड में बदलने वाला छह अंकों का कोड दिखाने लगता है। आप इस कोड को पैनल में दर्ज करके एक्टिवेशन पूरा करते हैं और अपने बैकअप कोड सुरक्षित रूप से सहेज लेते हैं। इसके बाद हर बार लॉगिन करते समय सुरक्षित प्रवेश के लिए पासवर्ड और फोन से ताजा कोड दर्ज करना आवश्यक होगा।
विश्वसनीय ऑथेंटिकेटर ऐप चुनना और इंस्टॉल करना
Google और Apple के आधिकारिक ऐप स्टोर पर कोड तैयार करने के लिए कई जाने-माने और मुफ्त ऐप उपलब्ध हैं। Google Authenticator और Microsoft Authenticator व्यापार मालिकों के लिए बेहद लोकप्रिय, सुरक्षित और उपयोग में आसान विकल्प हैं। इन ऐप्स का बड़ा लाभ यह है कि फोन में इंटरनेट न होने पर भी ये सटीक कोड बनाते रहते हैं।
अपने स्मार्टफोन पर अपनी पसंद का ऐप डाउनलोड करें और सेटअप शुरू करने के लिए उसे खोलें। इनमें से अधिकतर ऐप एन्क्रिप्टेड क्लाउड बैकअप की सुविधा देते हैं जिससे भविष्य में फोन बदलने पर लॉगिन खोने का डर नहीं रहता। लंबे समय तक निर्बाध सुरक्षा के लिए हमेशा आधिकारिक और मान्यता प्राप्त ऐप का ही चयन करें।
खाता लिंक करना और बैकअप कुंजियों को संभालना
अपनी वेबसाइट के एडमिन पैनल में सुरक्षा सेटिंग्स में जाएं और टू-फैक्टर ऑथेंटिकेशन चालू करने का विकल्प चुनें। कंप्यूटर स्क्रीन पर एक चौकोर कोड दिखाई देगा। अपने मोबाइल ऐप में नया खाता जोड़ने का विकल्प चुनें और कैमरे को स्क्रीन पर दिख रहे कोड पर केंद्रित करें ताकि खाता तुरंत लिंक हो जाए।
दोनों प्रणालियों के बीच कनेक्शन की पुष्टि करने के लिए फोन पर दिख रहा अस्थायी कोड कंप्यूटर में दर्ज करें। इसके बाद सिस्टम आपको आपातकालीन बैकअप कोड की एक सूची दिखाएगा। इन कोड्स को प्रिंट करें या इंटरनेट से दूर किसी सुरक्षित स्थान पर सहेजें ताकि फोन खो जाने पर भी आपका प्रवेश बना रहे।
सुरक्षित डैशबोर्ड निर्माण में वेब ऐप्लिकेशन का योगदान
बढ़ते व्यवसायों को ऐसे प्रबंधन टूल्स की आवश्यकता होती है जो उनकी आंतरिक कार्यप्रणाली और सुरक्षा नियमों के अनुसार तैयार किए गए हों। अपनी सेवाओं वेब ऐप्स और मैनेजमेंट सिस्टम के माध्यम से Linkysoft कस्टम व्यावसायिक प्लेटफॉर्म विकसित करती है जो शुरुआत से ही सख्त सुरक्षा मानकों को शामिल करते हैं। ये सुरक्षित सिस्टम आपको इन्वेंट्री, कर्मचारियों और वित्त को एक सुरक्षित वातावरण में प्रबंधित करने की अनुमति देते हैं।
एक कस्टम समाधान आपको आम प्लगइन्स की कमजोरियों से बचाता है जिन पर अक्सर व्यापक स्तर पर साइबर हमले होते रहते हैं। हमारे द्वारा विकसित ऐप्लिकेशन में विस्तृत लॉग शामिल होते हैं जो प्रत्येक लॉगिन और डेटा संशोधन को सटीकता से दर्ज करते हैं। यह स्पष्टता कंपनी के प्रबंधन को सभी दैनिक गतिविधियों पर पूरा नियंत्रण प्रदान करती है।
कर्मचारियों के लिए अनुमतियों और भूमिकाओं का सटीक आवंटन
एक अच्छी तरह से डिज़ाइन किया गया मैनेजमेंट सिस्टम प्रत्येक कर्मचारी को उसकी जिम्मेदारी के अनुसार अलग-अलग अनुमतियां देने की सुविधा देता है। इस व्यवस्था से गोदाम का कर्मचारी वित्तीय रिपोर्ट देखे बिना या सिस्टम सेटिंग्स बदले बिना ऑर्डर पैक कर सकता है। अनुमतियों का स्पष्ट विभाजन मानवीय गलतियों को रोकता है और संवेदनशील डेटा के दुरुपयोग को समाप्त करता है।
हमारे सिस्टम प्रशासनिक अधिकारों वाले सभी खातों के लिए टू-फैक्टर ऑथेंटिकेशन अनिवार्य कर सकते हैं। जब इस नियम को कुछ देर निष्क्रिय रहने पर ऑटोमैटिक लॉगआउट के साथ जोड़ा जाता है, तो एक अनुशासित और सुरक्षित कार्य वातावरण बनता है। उचित अनुमतियों का प्रबंधन लंबे समय तक व्यापारिक सफलता की मजबूत नींव तैयार करता है।
सक्रिय सत्रों की निरंतर निगरानी और त्वरित सुरक्षा अलर्ट
आधुनिक कस्टम वेब सिस्टम में ऐसे मॉनिटरिंग डैशबोर्ड होते हैं जो लॉगिन के दौरान किसी भी असामान्य गतिविधि को तुरंत पहचान लेते हैं। यदि किसी अनजान स्थान से या असामान्य समय पर लॉगिन का प्रयास होता है तो सिस्टम प्रक्रिया रोककर एडमिन को सूचित कर सकता है। यह त्वरित कार्रवाई नुकसान होने से पहले ही खतरे को समाप्त कर देती है।
डेटाबेस परिवर्तनों का पूरा रिकॉर्ड होने से आंतरिक ऑडिट के दौरान पूरी पारदर्शिता बनी रहती है। आप किसी भी समय देख सकते हैं कि किस कर्मचारी ने किस समय किस फ़ाइल को अपडेट किया था। यह तकनीकी मजबूती आपके कंट्रोल पैनल को एक सुरक्षित और विश्वसनीय संपत्ति में बदल देती है।
व्यापक सुरक्षा में साइबर सुरक्षा सेवाओं की महत्वपूर्ण भूमिका
दोहरे चरण का सत्यापन चालू करना एक समझदारी भरा कदम है, लेकिन इसकी प्रभावशीलता तब सबसे अधिक होती है जब यह एक संपूर्ण सुरक्षा रणनीति का हिस्सा हो। अपनी विशेषज्ञ सेवाओं साइबर सिक्योरिटी के माध्यम से Linkysoft आपके सिस्टम की गहराई से जांच करने और मजबूत सुरक्षा व्यवस्था बनाने में सहयोग करती है। हमारे विशेषज्ञ आपकी डिजिटल संरचना की सभी कमजोरियों की पहचान करके उसे सुरक्षित बनाते हैं।
आधुनिक साइबर सुरक्षा का मुख्य उद्देश्य समस्याओं के नुकसान पहुंचाने से पहले ही जोखिमों को समाप्त करना है। हमारे सलाहकार डिजिटल फायरवॉल और ऐप्लिकेशन शील्ड स्थापित करते हैं जो संदिग्ध ट्रैफिक को लॉगिन पेज तक पहुंचने से पहले ही रोक देते हैं। यह प्रारंभिक फिल्टर सुनिश्चित करता है कि वास्तविक ग्राहक बिना रुकावट साइट का उपयोग कर सकें और अनधिकृत ट्रैफिक बाहर ही रहे।
सुरक्षा जांच और व्यावहारिक प्रवेश परीक्षण
हमारी तकनीकी टीम वास्तविक हमले की परिस्थितियों में सर्वर और वेब ऐप्लिकेशन की मजबूती का परीक्षण करने के लिए विस्तृत जांच करती है। यह जांच गलत सेटिंग्स, पुराने सॉफ्टवेयर और डेटाबेस अलगाव की कमियों को उजागर करती है। काम पूरा होने पर हम प्राथमिक सुधारों की एक व्यावहारिक योजना सौंपते हैं जिसे तुरंत लागू किया जा सकता है।
सिस्टम की नियमित जांच करवाने से आप नए हमलों से सुरक्षित रहते हैं और किसी के फायदा उठाने से पहले ही खामियां ठीक कर लेते हैं। नियमित ऑडिट कराने से ग्राहकों और व्यापारिक भागीदारों का भरोसा बढ़ता है। इस प्रकार सुरक्षा आपके व्यवसाय की पहचान और एक स्पष्ट ताकत बन जाती है।
कर्मचारियों के लिए प्रशिक्षण और सुरक्षित डिजिटल आदतें
आपकी कंपनी के कर्मचारी व्यावसायिक डेटा की दैनिक सुरक्षा में एक महत्वपूर्ण कड़ी हैं। एक जागरूक कर्मचारी फर्जी संदेशों को तुरंत पहचान लेता है और अपने काम के खातों के लिए मजबूत पासवर्ड का उपयोग करता है। हमारे व्यावहारिक प्रशिक्षण उत्पादकता को प्रभावित किए बिना आसान और सुरक्षित आदतें विकसित करने में मदद करते हैं।
हम ऑफिस के बाहर लैपटॉप का उपयोग करने और दूर से काम करने के स्पष्ट नियम तय करने में भी आपका मार्गदर्शन करते हैं। जब टीम का हर सदस्य सावधानी के महत्व को समझता है तो कंपनी को चौतरफा सुरक्षा का लाभ मिलता है। यह जागरूकता तकनीकी उपायों के असर को कई गुना बढ़ा देती है।
वेब होस्टिंग और डेटाबेस को सुरक्षित रखने के ठोस उपाय
आपके एडमिन पैनल की सुरक्षा सीधे उस वेब होस्टिंग की मजबूती पर निर्भर करती है जो आपकी वेबसाइट और डेटाबेस को चलाती है। एक मजबूत तकनीकी आधार तैयार करने के लिए हम होस्ट्रेना जैसे प्रतिष्ठित प्रदाताओं का उपयोग करने की सलाह देते हैं जो सर्वर सुरक्षा और अलग वातावरण के लिए जाने जाते हैं। एक अच्छी होस्टिंग सर्वर के गहरे स्तरों को निशाना बनाने वाले हमलों को कुशलतापूर्वक रोक देती है।
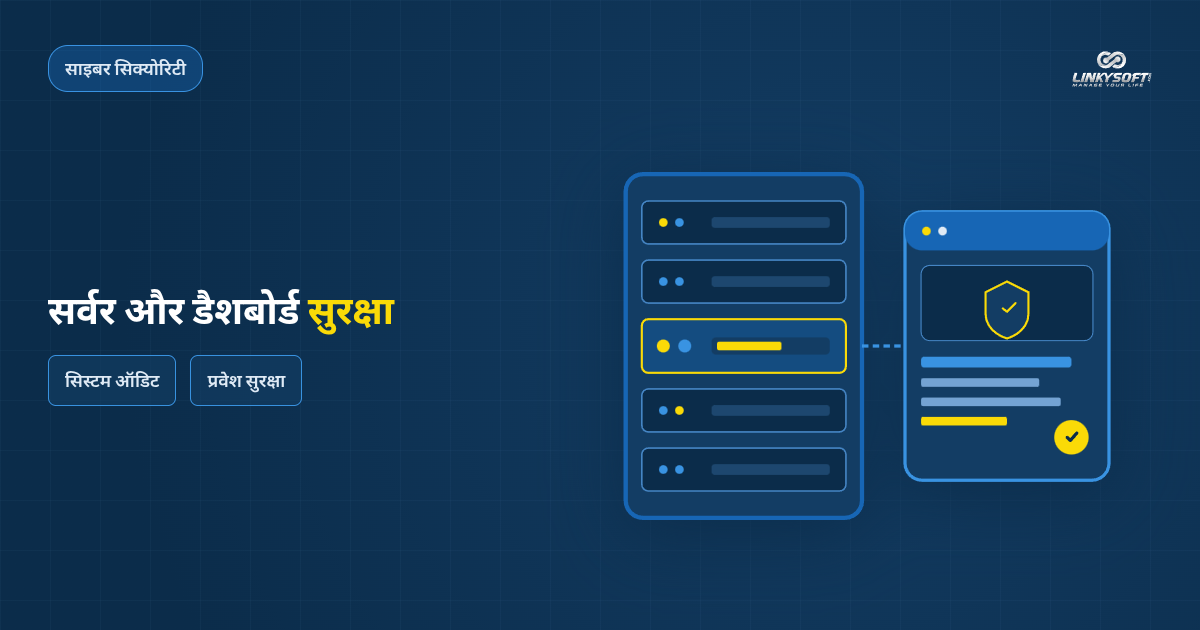
अपने होस्टिंग अकाउंट पर टू-स्टेप वेरिफिकेशन चालू करना उतना ही जरूरी है जितना कि वेबसाइट के एडमिन पैनल पर। यदि कोई हमलावर होस्टिंग अकाउंट में प्रवेश कर जाता है तो वह सीधे सर्वर से फाइलों और डेटाबेस में बदलाव कर सकता है। इस मुख्य प्रवेश द्वार को सुरक्षित करने से आपकी सभी डिजिटल संपत्तियां छेड़छाड़ से बची रहती हैं।
एन्क्रिप्शन प्रमाणपत्र और सुरक्षित डेटा संचरण
उपयोगकर्ता के ब्राउज़र और वेब सर्वर के बीच के सभी डेटा को सुरक्षित करने के लिए एक वैध एसएसएल प्रमाणपत्र अनिवार्य है। यह एन्क्रिप्शन सार्वजनिक वाई-फाई नेटवर्क पर पासवर्ड और अस्थायी कोड्स को चोरी होने से रोकता है। बिना एन्क्रिप्टेड कनेक्शन के आपकी लॉगिन जानकारी इंटरनेट पर भेजी जाते समय दूसरों द्वारा देखी जा सकती है।
सर्वर को केवल आधुनिक संचार प्रोटोकॉल स्वीकार करने और पुरानी असुरक्षित तकनीकों को अस्वीकार करने के लिए कॉन्फ़िगर किया जाना चाहिए। यह सावधानीपूर्वक की गई सेटिंग डेटा को डिकोड करने के हमलों को रोकती है। उचित सर्वर प्रबंधन दिन-रात अदृश्य लेकिन अत्यंत आवश्यक सुरक्षा प्रदान करता है।
दैनिक स्वचालित बैकअप और डेटा का अलग भंडारण
किसी भी अप्रत्याशित तकनीकी खराबी की स्थिति में दैनिक स्वचालित बैकअप आपका सबसे बड़ा सुरक्षा कवच होता है। बैकअप फाइलें हर दिन बनाई जानी चाहिए और प्राथमिक होस्टिंग सर्वर से बिल्कुल अलग स्टोरेज में भेजी जानी चाहिए। इस तरह स्थानीय सर्वर में कोई समस्या आने पर भी आपका व्यावसायिक डेटा पूरी तरह सुरक्षित रहता है और तुरंत रीस्टोर किया जा सकता है।
यह जांचना भी उतना ही जरूरी है कि बैकअप फाइलें सही तरीके से रीस्टोर हो सकती हैं या नहीं। बिना परखे गए बैकअप पर पूरी तरह निर्भर रहना संकट के समय परेशानी में डाल सकता है। एक अनुशासित बैकअप व्यवस्था हर परिस्थिति में आपके व्यापार की निरंतरता की गारंटी देती है।
आज ही अपनी वेबसाइट की सुरक्षा मजबूत करने की शुरुआत करें
अपने व्यवसाय की सुरक्षा की शुरुआत वर्तमान में मौजूद सभी उपयोगकर्ताओं की जांच करने और एडमिनिस्ट्रेटर के लिए टू-फैक्टर ऑथेंटिकेशन चालू करने से करें। अपने व्यवसाय की शांति और सुरक्षा के लिए आवश्यक कदम उठाने में किसी साइबर हमले का इंतजार न करें। आज ही सक्रिय खातों की सूची देखें और प्रत्येक महत्वपूर्ण खाते पर दोहरा सत्यापन जोड़ें।
यदि आप कोई नया ऑनलाइन प्रोजेक्ट शुरू करने जा रहे हैं या अपनी मौजूदा साइट को पूरी तरह सुरक्षित बनाना चाहते हैं, तो Linkysoft अपनी सेवाओं वेबसाइट डिज़ाइन और डेवलपमेंट के साथ आपकी मदद के लिए तैयार है। हम अंतरराष्ट्रीय सुरक्षा मानकों के अनुसार कस्टम वेबसाइट्स बनाते हैं ताकि आपके व्यवसाय को सुरक्षित तरीके से आगे बढ़ने में मदद मिल सके।
दस मिनट में अपनी सुरक्षा सेटिंग्स की जांच करें
अभी अपने कंट्रोल पैनल में लॉगिन करें और सिस्टम में पंजीकृत सभी खातों की सूची देखें। नौकरी छोड़ चुके पूर्व कर्मचारियों के पुराने खातों को बिना देर किए तुरंत हटा दें। सुनिश्चित करें कि बाकी सभी उपयोगकर्ता मजबूत पासवर्ड का इस्तेमाल कर रहे हों और प्रमुख लोगों के फोन पर टू-स्टेप वेरिफिकेशन सक्रिय करें।
आपातकालीन कोड्स को किसी सुरक्षित जगह पर संभाल कर रखें और अपनी टीम के साथ बुनियादी सुरक्षा नियमों को साझा करें। यह त्वरित जांच केवल दस मिनट का समय लेती है लेकिन स्वचालित हमलों के अधिकांश रास्तों को हमेशा के लिए बंद कर देती है। जब सुरक्षा एक सामान्य आदत बन जाती है तो आपका व्यवसाय एक स्थिर वातावरण में आगे बढ़ता है।
अपनी योजनाओं पर हमारे विशेषज्ञों से सलाह लें
हमारी अनुभवी डेवलपर्स और सलाहकारों की टीम आपकी आवश्यकताओं को समझने और आपके व्यवसाय के लिए सही समाधान सुझाने के लिए हमेशा तैयार है। चाहे आपको अपनी वर्तमान वेबसाइट के लिए सुरक्षा ऑडिट कराना हो या कई शाखाओं को जोड़ने वाला कस्टम वेब ऐप्लिकेशन बनाना हो: हम आपकी सफलता के लिए अपना अनुभव साझा करते हैं। हम आपके साथ मिलकर आपकी वेबसाइट को तेज, उपयोगी और सुरक्षित बनाते हैं।
हमारी आधिकारिक वेबसाइट Linkysoft पर जाकर हमारी सेवाओं के बारे में जानें और हमारे विशेषज्ञों के साथ एक अच्छी साझेदारी शुरू करें। हमेशा याद रखें कि एक सुरक्षित वेबसाइट इंटरनेट पर किसी भी सफल व्यापारिक कदम की सबसे मजबूत नींव होती है। आज ही पहला कदम उठाएं और डिजिटल सुरक्षा को अपने व्यवसाय की पहचान बनाएं।