Znaczenie certyfikatów SSL dla stron stanowi dziś kluczowy element budowania wiarygodności w internecie, ochrony danych klientów i osiągania wysokich pozycji w wyszukiwarkach. Gdy użytkownik odwiedza witrynę, natychmiast zwraca uwagę na mały symbol kłódki umieszczony obok adresu domeny w przeglądarce. Dla przedsiębiorców i właścicieli sklepów internetowych obecność bezpiecznego połączenia to nie tylko kwestia techniczna, lecz bezpośredni warunek zaufania, lojalności odbiorców oraz stabilnych zysków.
Za tym rozpoznawalnym symbolem kryje się zaawansowana technologia kryptograficzna, powszechnie określana jako certyfikat SSL lub TLS. Bez jej wdrożenia poufne dane przesyłane są w sieci otwartym tekstem, narażając użytkowników na kradzież informacji przez cyberprzestępców. W tym przewodniku szczegółowo wyjaśniamy, jak działają cyfrowe certyfikaty, dlaczego współczesne przeglądarki rygorystycznie ich wymagają i jak skutecznie zabezpieczyć własny serwis WWW.
Co oznacza symbol kłódki obok nazwy strony w przeglądarce?
Widoczna w pasku adresu kłódka potwierdza, że cała komunikacja pomiędzy komputerem lub telefonem użytkownika a serwerem witryny podlega pełnemu szyfrowaniu. W momencie wywołania adresu przeglądarka automatycznie weryfikuje ważność certyfikatu, sprawdza tożsamość wystawcy i upewnia się, że dokument odpowiada odwiedzanej domenie. Jeśli kontrola zakończy się sukcesem, pojawia się kłódka, a protokół zmienia się na HTTPS.
Obecność tego symbolu gwarantuje, że żadna osoba trzecia znajdująca się w tej samej sieci nie może podejrzeć przesyłanych informacji. Niezależnie od tego, czy klient loguje się do konta z domu, czy korzysta z otwartej sieci bezprzewodowej na dworcu, jego hasła i dane pozostają całkowicie bezpieczne. Kłódka pełni funkcję cyfrowego znaku jakości, który natychmiast uspokaja odbiorcę.
Po kliknięciu symbolu kłódki rozwija się okno dialogowe z informacjami na temat stanu połączenia. Świadomi internauci mogą tam zweryfikować organ certyfikujący, okres ważności zabezpieczeń oraz szczegóły techniczne. Dla profesjonalnej firmy jest to najprostszy sposób na zademonstrowanie transparentności i dbałości o standardy bezpieczeństwa.
Czym jest certyfikat SSL i jak chroni przesyłane dane?
Certyfikat SSL, czyli Secure Sockets Layer, to plik danych cyfrowo łączący klucz kryptograficzny ze szczegółami identyfikacyjnymi firmy i jej serwera. Choć nowoczesne rozwiązania operują na uaktualnionym protokole TLS, tradycyjna nazwa SSL na stałe zapisała się w języku biznesu. Certyfikat bazuje na kryptografii asymetrycznej, wykorzystując parę kluczy: publiczny, dostępny dla każdego, oraz prywatny, ściśle strzeżony na serwerze.
Podczas inicjowania sesji przeglądarka i serwer realizują błyskawiczną sekwencję zwaną uściskiem dłoni SSL. Następuje wtedy weryfikacja uprawnień i uzgodnienie wspólnego, jednorazowego klucza sesyjnego. Wszystkie przesyłane później pakiety trafiają do chronionego tunelu, gdzie podlegają zamianie w nieczytelny ciąg znaków, niemożliwy do złamania bez odpowiedniego klucza.
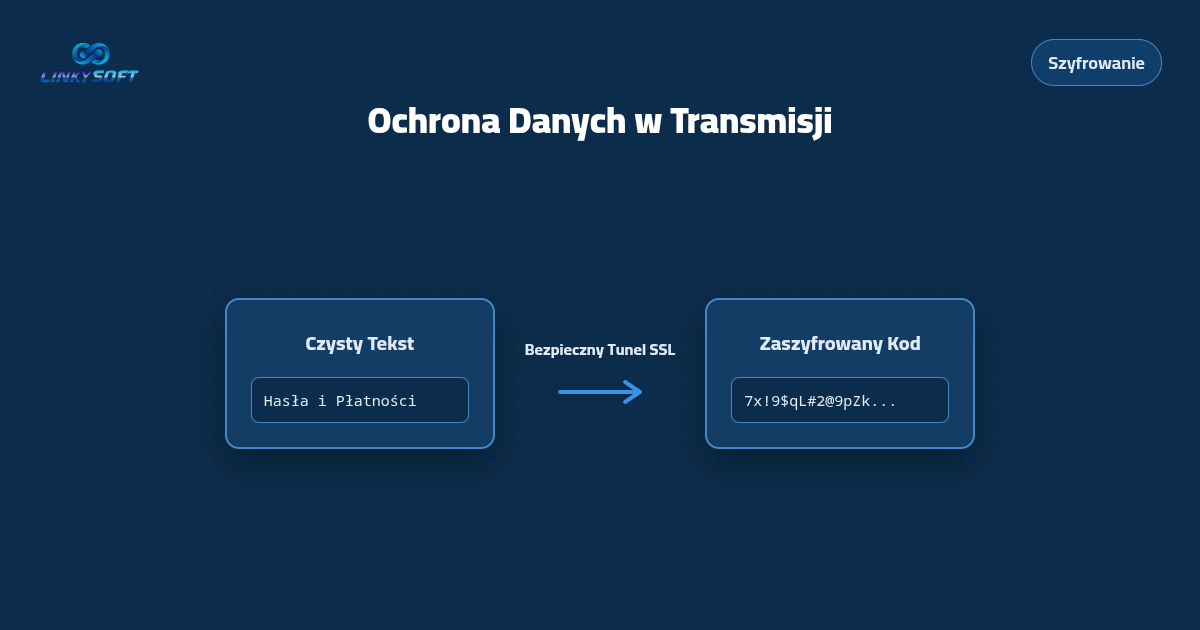
Mechanizm ten zapewnia ochronę na trzech kluczowych płaszczyznach. Po pierwsze, gwarantuje poufność, ponieważ żaden intruz nie jest w stanie odczytać przechwyconej korespondencji. Po drugie, zapewnia integralność, natychmiast wykrywając wszelkie próby manipulacji lub zmiany przesyłanych pakietów. Po trzecie, oferuje uwierzytelnienie, potwierdzając, że klient połączył się z prawdziwą stroną, a nie z fałszywą kopią wyłudzającą dane.
Różnica między HTTP a HTTPS oraz ryzyko niechronionych połączeń
Zasadniczą różnicą pomiędzy tradycyjnym protokołem HTTP a jego nowoczesną wersją HTTPS jest litera S, oznaczająca bezpieczeństwo. W przypadku standardowego HTTP wszelkie wiadomości wędrują po sieci w postaci jawnego tekstu. Każdy operator węzła sieciowego lub osoba podłączona do publicznego punktu dostępowego może bez trudu zarejestrować przesyłane hasła czy formularze.
Eksploatacja witryny opartej na niezabezpieczonym połączeniu niesie poważne zagrożenia dla obu stron transakcji. Kradzież danych logowania, przechwycenie numerów kart płatniczych oraz wstrzykiwanie złośliwego kodu do treści strony to realne scenariusze. Zjawisko to, określane jako atak Man-in-the-Middle, potrafi w mgnieniu oka zniszczyć reputację przedsiębiorstwa i narazić je na dotkliwe straty finansowe.
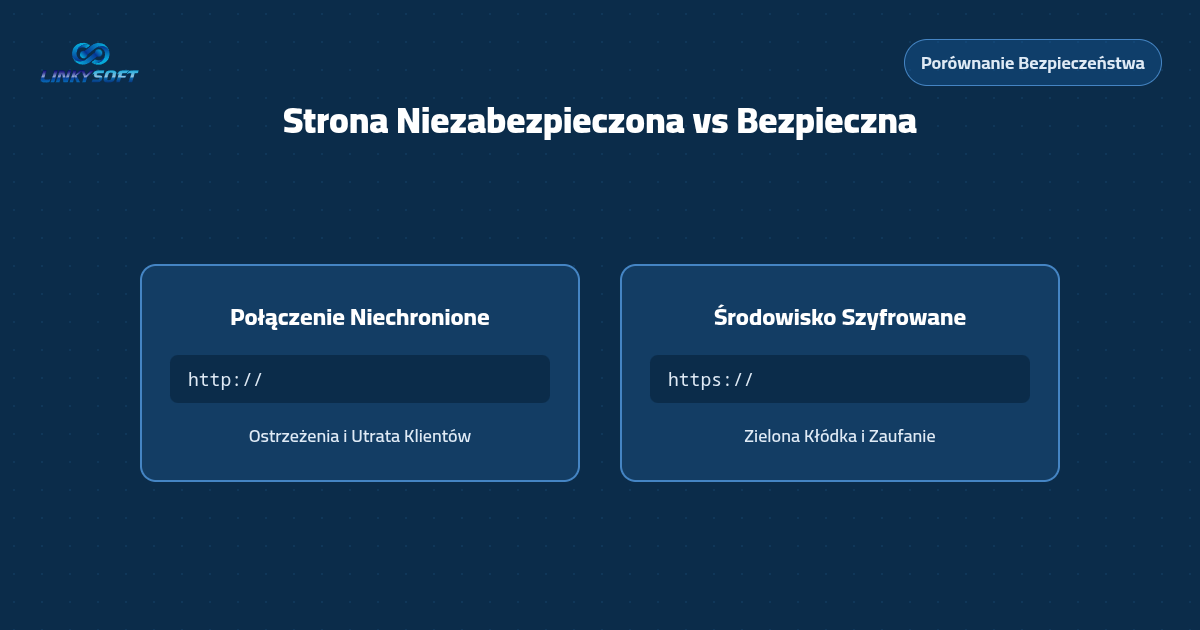
Współczesne przeglądarki internetowe traktują brak szyfrowania jako aktywne zagrożenie. W miejscach, gdzie dawniej brakowało jedynie kłódki, dziś wyświetlają się wyraźne czerwone napisy Niezabezpieczona oraz ikony ostrzegawcze. Dla firmy budującej wizerunek w sieci takie publiczne ostrzeżenie oznacza natychmiastowy odpływ potencjalnych klientów.
Jak brak certyfikatu SSL wpływa na wrażenia użytkowników i pozycję w Google?
Gdy użytkownik wchodzi na stronę i widzi alarmujący komunikat przeglądarki, naturalnym odruchem jest natychmiastowa ucieczka. Badania wskazują, że przytłaczająca większość internautów natychmiast zamyka kartę po ujrzeniu czerwonego ostrzeżenia. Prowadzi to do drastycznego wzrostu współczynnika odrzuceń i marnowania budżetów reklamowych przeznaczonych na pozyskanie ruchu.
Konsekwencje braku certyfikatu dotykają również pozycji w wyszukiwarce. Google już wiele lat temu uczyniło szyfrowanie HTTPS oficjalnym sygnałem rankingowym w swoich algorytmach. Witryny chronione certyfikatem są systematycznie faworyzowane w wynikach wyszukiwania kosztem niezabezpieczonych konkurentów. Właściciel serwisu inwestujący w wartościowe treści traci szansę na wysokie pozycje, jeśli zaniedba kwestię certyfikacji.
Dodatkowo zaawansowane technologie przyspieszające ładowanie stron, takie jak protokoły HTTP/2 i HTTP/3, funkcjonują wyłącznie w środowisku szyfrowanym. Strona bez certyfikatu działa zauważalnie wolniej, co bezpośrednio pogarsza doświadczenia użytkowników i skutkuje dalszym spadkiem ocen jakościowych w Google.
W dobie powszechnego korzystania ze smartfonów i urządzeń mobilnych użytkownicy są szczególnie wyczuleni na punkcie bezpieczeństwa cyfrowego. Przeglądarki mobilne zajmują całą szerokość ekranu, przez co każde ostrzeżenie o braku szyfrowania jest jeszcze bardziej widoczne i alarmujące. Zapewnienie stabilnego protokołu HTTPS chroni wizerunek marki na wszystkich urządzeniach przenośnych, gwarantując jednakowo wysoki standard obsługi niezależnie od rozdzielczości ekranu czy systemu operacyjnego.
Wpływ symbolu kłódki na zaufanie klientów i sprzedaż w sklepie internetowym
W handlu elektronicznym i usługach cyfrowych zaufanie stanowi najcenniejszą walutę. Klienci muszą czuć się całkowicie bezpiecznie, zanim zdecydują się podać dane adresowe, numer telefonu czy sfinalizować transakcję kartą płatniczą. Symbol zielonej kłódki działa jak uniwersalny certyfikat bezpieczeństwa, dający pewność profesjonalnego traktowania prywatności.
Brak ważnego certyfikatu to jedna z głównych przyczyn porzucania koszyków na etapie finalizacji zamówienia. Gdy kupujący widzi komunikat o braku zabezpieczeń przy wprowadzaniu danych płatniczych, natychmiast przerywa zakupy i przechodzi do konkurencji. Wdrożenie certyfikatu bezpośrednio przekłada się na wzrost wskaźników sprzedaży i budowę trwałych relacji z klientami.
W przypadku przedsiębiorstw prowadzących sprzedaż internetową na nowoczesnych platformach, takich jak Storek, pełne szyfrowanie stanowi absolutny standard. Odbiorcy oczekują nienagannego bezpieczeństwa na każdym etapie ścieżki zakupowej. Ochrona danych stanowi fundament, na którym opiera się zrównoważony rozwój e-biznesu.
Rodzaje certyfikatów SSL i jak wybrać odpowiedni dla swojej firmy
Certyfikaty cyfrowe różnią się stopniem weryfikacji tożsamości podmiotu wnioskującego. Najprostszym wariantem jest walidacja domeny, czyli certyfikat DV. W tym przypadku wystawca potwierdza wyłącznie kontrolę nad wskazaną domeną internetową. Procedura trwa kilka minut i świetnie sprawdza się w przypadku blogów, serwisów informacyjnych oraz małych projektów.
Dla zarejestrowanych przedsiębiorstw i instytucji dedykowana jest walidacja organizacji, czyli certyfikat OV. Oprócz kontroli domeny urząd weryfikuje dokumenty rejestrowe firmy oraz jej fizyczną obecność na rynku. Użytkownik przeglądający certyfikat może upewnić się, że ma do czynienia z legalnie działającym podmiotem gospodarczym.
Najwyższy poziom wiarygodności zapewnia rozszerzona walidacja EV. Procedura ta wymaga drobiazgowego audytu prawnego i finansowego przedsiębiorstwa zgodnie z międzynarodowymi regułami. Rozwiązanie to jest powszechnie stosowane przez instytucje bankowe, portale finansowe oraz największe platformy e-commerce. Dostępne są również certyfikaty Wildcard, które jednym dokumentem chronią domenę główną oraz wszystkie jej subdomeny.
Skuteczna ochrona nie ogranicza się jednak do samego zakupu certyfikatu. Nowoczesne środowisko cyfrowe wymaga stałego nadzoru, ochrony zapór sieciowych i cyklicznych testów podatności. Warto współpracować z profesjonalistami świadczącymi usługi w obszarze Cyberbezpieczeństwo, aby wyeliminować potencjalne luki w strukturze informatycznej firmy.
Praktyczne kroki instalacji certyfikatu SSL na stronie internetowej
Proces zabezpieczenia witryny certyfikatem przebiega sprawnie, jeśli zostanie właściwie zaplanowany. Pierwszym krokiem jest wybór niezawodnej infrastruktury serwerowej obsługującej aktualne protokoły bezpieczeństwa. Nowoczesny hosting oferowany przez Hostrena zapewnia automatyczną instalację i bezobsługowe odnawianie certyfikatów, dzięki czemu witryna pozostaje nieprzerwanie chroniona bez udziału administratora.
Po zainstalowaniu certyfikatu na serwerze konieczne jest skonfigurowanie stałego przekierowania całego ruchu na bezpieczny adres HTTPS. Realizuje się to za pomocą reguły 301 w plikach konfiguracyjnych serwera. Każdy użytkownik wpisujący dawny adres trafia od razu na chronioną stronę, co zabezpiecza zebraną moc pozycjonowania w wyszukiwarce.
Następnie należy dokładnie skontrolować strukturę serwisu pod kątem mieszanej zawartości. Wszystkie linki wewnętrzne, skrypty, arkusze stylów i pliki graficzne muszą być wywoływane przez HTTPS. Zlecenie realizacji platformy ekspertom zajmującym się Projektowanie i tworzenie stron internetowych daje gwarancję, że kod od samego początku odpowiada rygorystycznym wytycznym technicznym.
W przypadku zaawansowanych systemów korporacyjnych idealnym rozwiązaniem są dedykowane Aplikacje webowe i systemy zarządzania. Uwzględnienie bezpieczeństwa na każdym etapie projektowania oprogramowania zapewnia stabilność operacyjną, kompleksową ochronę informacji i bezwarunkowe zaufanie każdego użytkownika.