Área temática
Cibersegurança
Termos de segurança que toda empresa deveria conhecer: phishing, ransomware, criptografia, autenticação de dois fatores, confiança zero, backups e os hábitos que mantêm dados e contas protegidos.
35 conceitos nesta área
Cibersegurança
T
Two-Factor Authentication 2FA Two-factor authentication is a sign-in that asks for your password and then for something you are holding, so a stolen password alone is not enough to get in. Ler a definição
P
Phishing Phishing is a message built to look like it came from someone you trust, so that you hand over a password, a code or a payment. Ler a definição Password Manager A password manager is a small program that remembers every password for you and keeps them locked away, leaving you just one to memorise. Ler a definição
A
Authenticator App An authenticator app is a free app on your phone that produces the six-digit code a website asks for after your password, so a stolen password is not enough. Ler a definição
S
SIM Swap Fraud SIM swap fraud is a scam in which a criminal moves your phone number onto their own SIM card, so your calls and security codes reach them instead. Ler a definição Social Engineering Social engineering is an attack on the person rather than the computer, where someone uses fear or hurry to talk you into handing over a code or a payment. Ler a definição
I
Invoice Fraud Invoice fraud is a fake or altered supplier bill that gets you to pay a real amount into a bank account the criminal controls. Ler a definição
Q
QR Code Phishing (Quishing) QR code phishing, also called quishing, is a scam where a fake code is stuck over a real one so your phone opens a fake payment page. Ler a definição
S
Security Awareness Training Security awareness training is the short, regular practice that teaches your staff to spot a fake email or phone call before they act on it. Ler a definição
M
Malware Malware is any program written to damage your computer or to work quietly for someone else while you carry on using it. Ler a definição
R
Ransomware Ransomware is a program that locks every file on a company's computers and then demands a payment before it will hand them back. Ler a definição
K
Keylogger A keylogger is a hidden program that records every key someone types on a computer, including the password to the company bank account. Ler a definição
B
Backup A backup is a second copy of your files, kept somewhere safe from whatever destroys the first copy, so you can get your work back. Ler a definição
D
Disaster Recovery Plan DRP A disaster recovery plan is a short written document that says exactly what your business does, and who does it, on the morning the systems stop working. Ler a definição
L
Least Privilege Least privilege means each person can open only the screens their own job needs, so a stolen account cannot reach the rest of the business. Ler a definição
U
User Access Review A user access review is a regular check of who can still log into your systems, including the accounts nobody remembers creating. Ler a definição
O
Offboarding Offboarding is the security work a business does when someone leaves, closing every login and shared password they had so nothing stays open behind them. Ler a definição
Z
Zero Trust Zero trust is a way of working where nobody is trusted just for sitting inside the office, and every single login is checked again. Ler a definição
P
Patch Management Patch management is the habit of updating every program and device you use on a set plan instead of whenever someone remembers. Ler a definição
E
End-of-Life Software EOL End-of-life software is a program its maker has stopped repairing, so any weakness someone finds in it from that day on stays open forever. Ler a definição Ethical Hacking Ethical hacking is an attack on your own system that you asked for and paid for, so a trusted expert finds the holes before a criminal does. Ler a definição
W
Web Application Firewall WAF A web application firewall is a filter that reads every request arriving at your website and blocks the ones that look like a known attack. Ler a definição
O
OWASP Top 10 The OWASP Top 10 is a free list of the ten mistakes that most often let a stranger into a website or a web application. Ler a definição
J
Jailbroken Device A jailbroken device is a phone whose built-in protections have been removed on purpose, which lets one app read what another app keeps private. Ler a definição
T
Third-Party Risk Third-party risk is the chance that your data leaks through a supplier, a freelancer or a plugin you trusted, rather than through your own team. Ler a definição
E
Encryption Encryption is a way of scrambling your information into nonsense, so that only the person holding the right key can read it again. Ler a definição
H
HTTPS HTTPS is the protected version of a web address, and it scrambles everything sent between a visitor's browser and your site so nobody in between can read it. Ler a definição
P
PCI Compliance PCI DSS PCI compliance is the set of safety rules that the card companies make every business follow before it is allowed to take card payments. Ler a definição
D
Data Breach A data breach is the moment private customer information leaves your control, whether a thief took it or someone simply sent it to the wrong address. Ler a definição
C
Cyber Insurance Cyber insurance is a policy that pays for the clean-up after an attack, as long as you kept the security promises you made on the application form. Ler a definição
G
GDPR GDPR GDPR is the European law that sets out how a business may collect, keep and use the personal information of the people it serves. Ler a definição
V
Vulnerability Scan A vulnerability scan is an automatic check that searches a website or an app for weaknesses attackers already know about and reports what it finds. Ler a definição Virtual Private Network VPN A virtual private network is a sealed tunnel through a public connection, so what your staff send on café or hotel wifi cannot be read by anyone nearby. Ler a definição
Z
Zero-Day Vulnerability A zero-day vulnerability is a hole in software that has just been found and has no fix yet, so everyone using that part is exposed until one arrives. Ler a definição
I
Injeção de SQL SQLi Um ataque na web em que alguém digita comandos de banco de dados em um formulário ou endereço web, e o site os executa, revelando, alterando ou apagando dados que deveria proteger. Ler a definição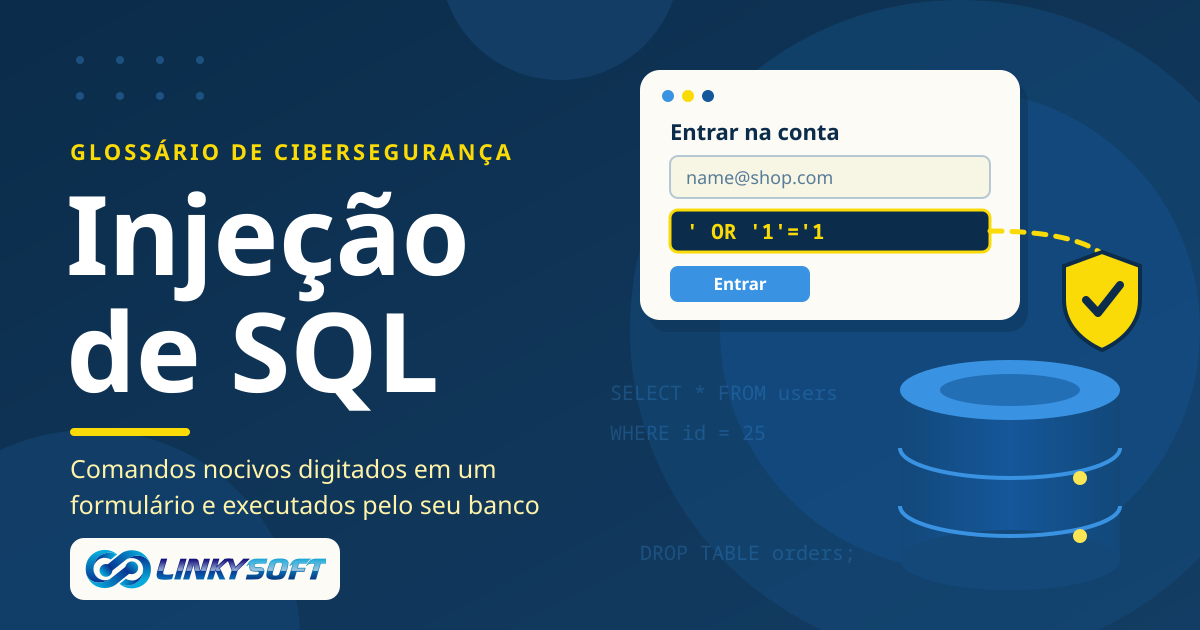
Outras áreas temáticas
Hospedagem de sites Definições simples dos termos de hospedagem que você encontra ao colocar um site no ar: uptime, acordo de nível de serviço, armazenamento, SSL e as partes de um plano de hospedagem que decidem a velocidade e a confiabilidade do site. 2 Servidores O que os servidores e os bancos de dados que rodam neles fazem, em palavras simples: VPS e servidores dedicados, MySQL, PostgreSQL, MongoDB, Redis e os termos que você precisa para administrar seu próprio servidor. 4 Domínios Nomes de domínio sem complicação: registro, DNS, servidores de nomes, renovação, transferência e as palavras que você precisa para escolher, conectar e proteger o endereço do seu site. 0 E-commerce A linguagem de quem vende online: SKU, variações de produto, carrinho abandonado, rastreamento de pedidos, pagamentos, ponto de venda e os números que mostram como a loja está de verdade. 30 Computação em nuvem A computação em nuvem e as ferramentas que levam o software até ela: o que é a nuvem, como Docker e Kubernetes rodam aplicações e como Git e CI/CD deixam cada lançamento mais seguro. 5 Redes sociais Termos de redes sociais para empresas: marketing no WhatsApp, campanhas com influenciadores, anúncios em vídeo e as palavras por trás de crescer uma audiência e falar com os clientes onde eles já estão. 3 Sites As peças que formam um site, em palavras simples: HTML, CSS, design responsivo, layouts da direita para a esquerda e a diferença entre um site e uma aplicação web. 6 Aplicações web Termos que aparecem quando uma empresa desenvolve ou compra uma aplicação web: API, painéis, perfis de usuário, login único, implantação, escalabilidade e o custo de manter um software. 29 Aplicativos móveis Termos de aplicativos explicados: apps nativos e híbridos, notificações push, compras no app, revisão na loja de aplicativos, sincronização offline e o que mantém um app atualizado e seguro. 25 Marketing digital Termos de marketing digital explicados: taxa de conversão, landing pages, funil de vendas, campanhas de e-mail, custo por clique, atribuição e os números que mostram o que realmente funciona. 26 Inteligência artificial Inteligência artificial em palavras simples: aprendizado de máquina, grandes modelos de linguagem, chatbots e como as empresas usam AI para atender clientes e automatizar o trabalho do dia a dia. 4 Internet das Coisas Termos de Internet das Coisas sem complicação: dispositivos conectados, sensores, gateways e as palavras por trás de prédios inteligentes, rastreamento e máquinas que informam o próprio status. 0 Linguagens de programação Definições curtas e claras das linguagens de programação por trás do software atual: Python, PHP, JavaScript, TypeScript, Java, Go, Rust, Kotlin, Swift, SQL e outras. 12 Frameworks Os frameworks em que os desenvolvedores constroem, definidos de forma simples: Laravel, Django, React, Next.js, Node.js, Flutter e o que cada um traz para um projeto web ou mobile. 6 Mecanismos de busca Termos de mecanismos de busca explicados: SEO, indexação, sitemaps, URLs canônicas, featured snippets, intenção de busca e o que ajuda um site a aparecer no Google e nas respostas de AI. 30 Interfaces de usuário Termos de interface e experiência do usuário: protótipos, experiência do usuário, modo escuro e as escolhas de design que tornam softwares e sites fáceis e agradáveis de usar. 3