Importance de l'authentification à deux facteurs pour les sites web et votre entreprise
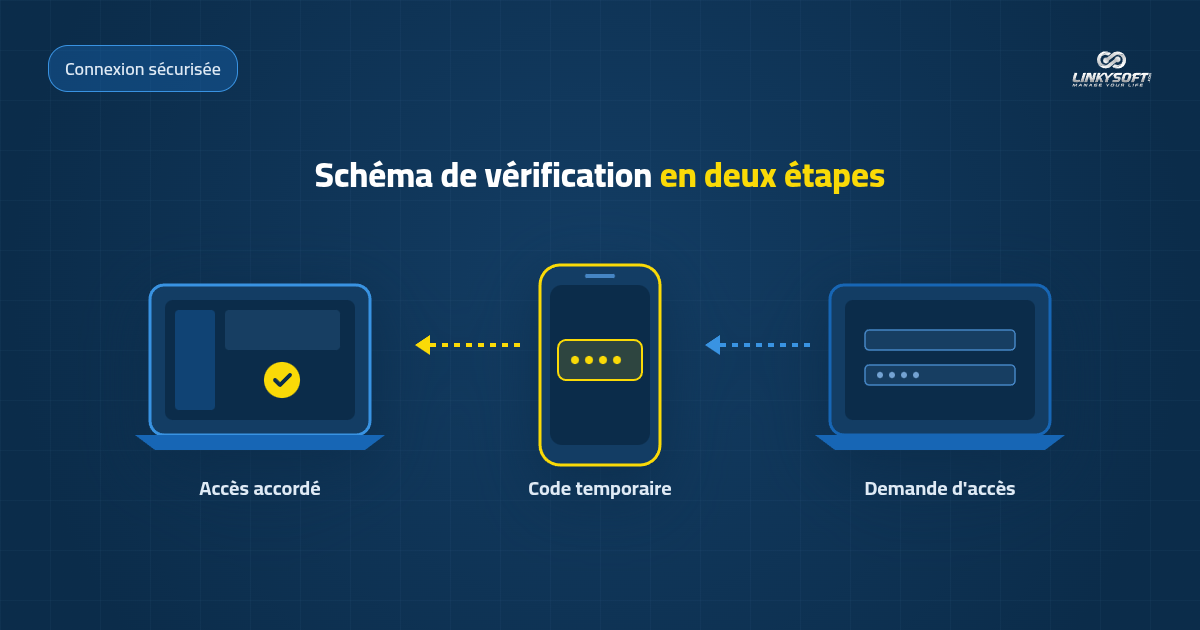
L'authentification à deux facteurs pour les sites web constitue la méthode la plus sûre pour interdire l'accès à votre tableau de bord à toute personne non autorisée, même si votre mot de passe venait à être découvert. Ce protocole ajoute une étape obligatoire qui réclame un code temporaire transmis sur votre téléphone avant d'accorder la connexion. Grâce à cette action simple, vous créez une barrière étanche qui arrête les tentatives d'intrusion et protège les renseignements confidentiels de vos clients.
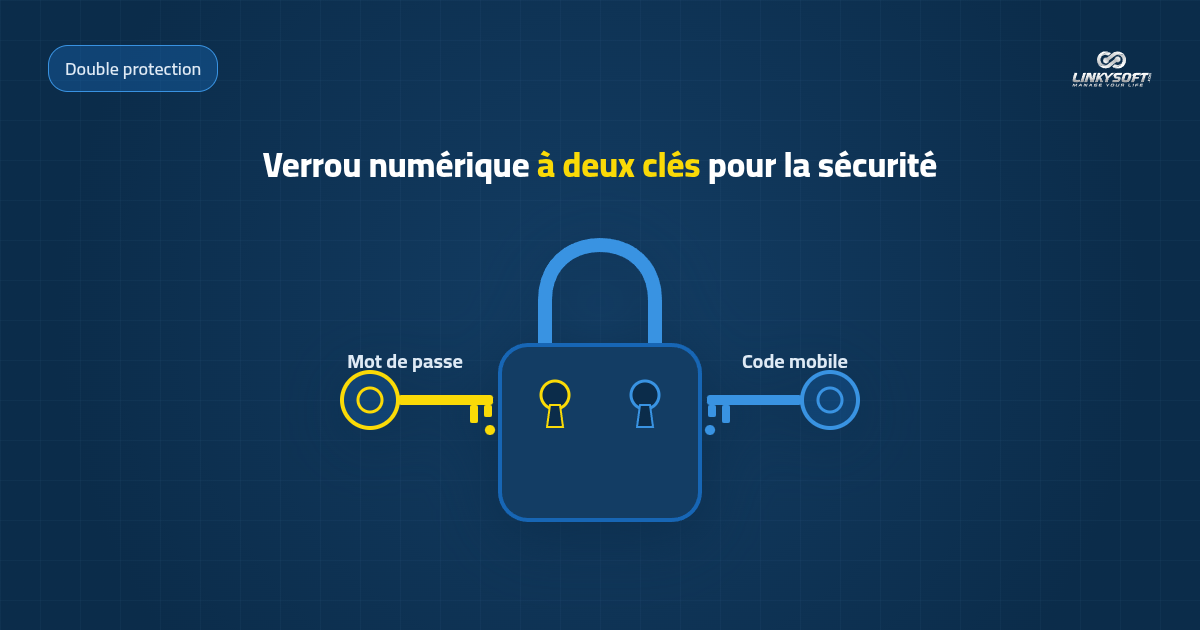
La majorité des pirates emploient des logiciels automatisés pour tester des listes de mots de passe ou exploiter des identifiants dérobés sur d'autres plateformes. Lorsqu'une étape de vérification secondaire est active sur votre portail, ces programmes automatisés échouent systématiquement car ils ne possèdent pas votre appareil personnel. Les données publiées par les centres d'études en sécurité indiquent que ce mécanisme bloque la quasi-totalité des attaques automatisées courantes. Adopter ce réflexe permet aux dirigeants d'entreprises de développer leurs projets en ligne l'esprit tranquille.
Protéger l'accès administratif de votre site ne réclame pas de dépenses élevées ni de manipulations compliquées au quotidien. Quelques minutes suffisent pour configurer une application gratuite sur votre téléphone et sécuriser votre interface de travail. Face à la multiplication des menaces numériques, cette précaution élémentaire est devenue un standard indispensable pour chaque commerce moderne.
Comprendre le principe fondamental de la double vérification
La sécurité informatique classique s'appuyait traditionnellement sur un mot de passe unique pour autoriser l'ouverture d'un profil d'administrateur. Cette approche historique montre aujourd'hui ses limites face à la sophistication des méthodes d'interception et d'hameçonnage numérique. L'authentification à deux facteurs résout cette fragilité en combinant deux principes complémentaires pour valider votre identité.
Le premier élément repose sur un secret mémorisé par l'utilisateur, à savoir son mot de passe habituel. Le second élément repose sur un objet physique détenu par cet utilisateur, comme un smartphone personnel équipé d'une application d'authentification. Pour pénétrer sur la plateforme, un intrus devrait donc voler votre mot de passe et votre téléphone physique au même moment. Cette double condition rend les attaques à distance pratiquement irréalisables pour la grande majorité des fraudeurs.
Les vulnérabilités courantes des mots de passe traditionnels
De nombreux propriétaires de sites ont l'habitude de réutiliser un mot de passe identique ou très similaire sur plusieurs services en ligne. Si l'un de ces services subit une fuite d'informations, vos identifiants se retrouvent exposés sur des répertoires accessibles aux pirates. Ces derniers testent ensuite automatiquement ces combinaisons sur des centaines de panneaux d'administration de sites professionnels.
Les attaques par dictionnaire et par force brute constituent un autre risque majeur pour les mots de passe simples. Des robots informatiques génèrent des millions de combinaisons par seconde pour tenter de deviner vos codes secrets. Sans une seconde barrière de contrôle, un mot de passe traditionnel finit souvent par céder face à la puissance de calcul des assaillants.
Comment la double authentification protège les données de votre activité
Le panneau d'administration de votre site web centralise le cœur de votre activité commerciale et vos données les plus précieuses. Une intrusion malveillante sur cette interface permettrait à un individu mal intentionné de modifier vos coordonnées bancaires, de détruire des pages entières ou de dérober les fichiers clients. L'authentification à deux facteurs empêche ces scénarios dramatiques en verrouillant la porte d'entrée principale de votre outil de travail.
En préservant l'intégrité de votre tableau de bord, vous évitez des pertes financières directes causées par l'interruption brutale de vos activités en ligne. Les boutiques en ligne et les plateformes de réservation dépendent d'une disponibilité permanente pour accueillir leurs visiteurs. Un arrêt imprévu lié à un piratage nuit immédiatement à vos revenus et exige des frais techniques considérables pour réparer les dégâts constatés.
Protéger la confidentialité des données de vos clients
Vos clients vous accordent leur confiance lorsqu'ils enregistrent leurs coordonnées personnelles, leurs adresses de livraison ou leurs historiques d'achats sur votre plateforme. Une fuite de données expose votre clientèle à des risques d'usurpation d'identité et de démarchage frauduleux. En renforçant vos accès par une seconde étape d'identification, vous démontrez votre responsabilité professionnelle envers les personnes qui soutiennent votre commerce.
Le respect des réglementations sur la protection de la vie privée impose désormais aux entreprises de prendre des mesures techniques appropriées pour sécuriser leurs systèmes. Manquer à ces obligations légales peut entraîner des avertissements formels et de lourdes sanctions financières de la part des autorités de contrôle. Mettre en place une protection solide vous met à l'abri de ces complications juridiques et préserve la confiance de vos partenaires.
Empêcher les détournements de trafic et le vol de marque
Un tableau de bord piraté permet aux assaillants de rediriger vos visiteurs vers des sites malveillants à votre insu. Ces pirates peuvent également injecter des bannières trompeuses ou des liens douteux qui détruisent la réputation bâtie auprès de votre public au fil des années. Les moteurs de recherche détectent rapidement ces comportements anormaux et finissent par bannir le site concerné de leurs résultats.
Le travail de référencement naturel et les investissements publicitaires consentis peuvent ainsi s'effondrer en quelques jours à cause d'une intrusion. Récupérer un classement perdu et faire lever les avertissements de sécurité des navigateurs demande des mois d'efforts patients. Empêcher l'accès initial grâce à la double vérification constitue la meilleure assurance pour protéger la renommée de votre marque.
Étapes pratiques pour activer la double vérification sur votre tableau de bord
La mise en place de l'authentification à deux facteurs est une démarche simple et rapide qui ne requiert aucune formation technique particulière. Cette procédure vous permet de sécuriser vos accès en moins de dix minutes en suivant un cheminement balisé. Il vous suffit d'installer une application de vérification sur votre téléphone portable puis de relier votre profil d'administrateur en scannant un code visuel à l'écran.
Une fois la liaison établie, votre téléphone affichera un code numérique temporaire qui se renouvelle automatiquement toutes les trente secondes. Vous n'aurez qu'à saisir ce code pour confirmer la mise en service du dispositif et enregistrer vos clés de secours d'urgence. Dès cet instant, chaque nouvelle connexion demandera votre mot de passe habituel suivi de ce code éphémère pour garantir une protection maximale.
Choisir et installer une application d'authentification fiable
Plusieurs applications de confiance et totalement gratuites sont téléchargeables sur les boutiques officielles d'Apple et de Google. Google Authenticator et Microsoft Authenticator représentent deux options répandues et simples à prendre en main pour les chefs d'entreprise. Ces applications ont l'avantage de fonctionner sans connexion internet directe pour produire leurs codes de sécurité chiffrés.
Installez l'outil de votre choix sur votre smartphone personnel puis ouvrez l'application pour commencer le paramétrage. La plupart de ces solutions proposent désormais une sauvegarde chiffrée sur votre compte pour restaurer facilement vos clés en cas de renouvellement de matériel. Veillez à sélectionner une application officielle reconnue pour bénéficier d'une stabilité irréprochable au fil du temps.
Associer le compte et conserver précieusement les codes de secours
Rendez-vous dans la section sécurité ou gestion du compte de votre panneau d'administration et cochez l'option d'activation de la double authentification. Un code visuel carré apparaît alors sur votre écran d'ordinateur. Ouvrez l'application sur votre mobile, choisissez l'option d'ajout de compte et orientez l'appareil photo vers ce code visuel pour enregistrer le profil instantanément.
Saisissez le code temporaire fourni par votre téléphone pour valider le bon fonctionnement de la liaison entre les deux systèmes. L'écran affiche alors une série de codes de secours à usage unique conçus pour les situations d'urgence. Imprimez immédiatement ces codes ou enregistrez-les dans un document sécurisé hors ligne afin de conserver un accès garanti si vous veniez à égarer votre smartphone.
Le rôle des applications web pour bâtir des tableaux de bord sécurisés
Les entreprises qui se développent ont besoin d'interfaces administratives personnalisées, adaptées exactement à leurs processus internes et à leurs exigences de sécurité. Grâce à ses prestations spécialisées en Applications web et systèmes de gestion, Linkysoft conçoit des solutions d'entreprise complètes qui intègrent nativement les normes de protection les plus avancées. Ces architectures logicielles privées permettent de piloter vos stocks, vos équipes et vos données sensibles dans un environnement maîtrisé et parfaitement cloisonné.
Développer une solution sur mesure évite les faiblesses inhérentes aux extensions tierces préfabriquées qui sont fréquemment ciblées par des attaques de masse. Les applications créées par nos ingénieurs fournissent un journal d'activité précis répertoriant chaque connexion et chaque action administrative sensible. Cette clarté totale donne aux dirigeants un contrôle permanent sur le fonctionnement quotidien de leur structure.
Distribution précise des rôles et des autorisations d'accès
Un système de gestion performant permet d'attribuer des privilèges distincts selon les missions de chaque collaborateur de votre entreprise. Ainsi, un responsable d'entrepôt gère les expéditions de marchandises sans pouvoir modifier les paramètres financiers ou les options de sécurité générale. Cette séparation fonctionnelle réduit drastiquement les risques de manipulation erronée ou d'abus d'autorisations au sein de votre équipe.
Nos interfaces permettent d'imposer automatiquement l'authentification à deux facteurs pour tous les profils possédant des droits d'administration étendus. En combinant cette politique avec des expirations régulières de session, vous bâtissez un cadre de travail rigoureux et serein. Une organisation claire des accès constitue la base essentielle de la durabilité commerciale.
Surveillance continue des sessions et alertes en temps réel
Les interfaces modernes développées pour votre entreprise intègrent des tableaux de bord de surveillance capables de signaler toute anomalie de connexion. Si une tentative d'accès inhabituelle se produit depuis un pays éloigné ou à une heure suspecte, le système bloque la session préventivement et alerte l'administrateur. Cette réactivité immédiate stoppe les intrusions avant qu'elles ne puissent causer le moindre tort à votre organisation.
La traçabilité complète des modifications apportées aux données vous assure une transparence irréprochable vis-à-vis de vos partenaires et des auditeurs. Vous pouvez vérifier en un instant l'historique d'un document ou l'auteur d'une validation commerciale. Cet accompagnement technologique sur mesure transforme votre panneau d'administration en un véritable atout concurrentiel fiable.
Le rôle des services de cybersécurité pour protéger vos plateformes
Mettre en place la double authentification représente une étape majeure, mais cette mesure prend toute sa force au sein d'une politique de sécurité globale et concertée. En vous appuyant sur nos services en Cybersécurité, Linkysoft vous accompagne dans l'audit approfondi de vos installations et la mise en place de défenses multicouches adaptées à vos enjeux. Nos experts analysent les points d'entrée vulnérables de votre infrastructure pour bâtir un environnement numérique résilient face aux cybermenaces.
La cybersécurité moderne ne se limite pas à réagir après un incident, mais consiste à anticiper les comportements des assaillants pour neutraliser les risques en amont. Nos spécialistes déploient des boucliers numériques et des pare-feu applicatifs qui filtrent le trafic malveillant avant même qu'il n'atteigne vos formulaires d'identification. Ce filtrage préventif garantit une disponibilité constante pour vos clients légitimes tout en repoussant les assauts automatisés.
Audits de vulnérabilités et tests d'intrusion professionnels
Nos équipes effectuent des tests d'intrusion rigoureux pour éprouver la résistance de vos serveurs et de vos applications web dans des conditions réalistes. Ces audits approfondis révèlent les configurations défaillantes, les failles logicielles méconnues et les défauts d'isolation des bases de données. À l'issue de chaque mission, nous remettons un rapport opérationnel précis décrivant les corrections prioritaires à apporter sans délai.
Cette évaluation périodique de vos systèmes vous permet d'évoluer en phase avec l'actualité des menaces et d'appliquer les correctifs indispensables avant qu'un pirate n'en tire parti. Faire auditer son écosystème régulièrement prouve votre rigueur et valorise votre entreprise auprès de vos investisseurs et partenaires stratégiques. La sécurité devient ainsi un gage visible de professionnalisme.
Formation et sensibilisation des équipes aux risques numériques
Le facteur humain joue un rôle déterminant dans la protection des données de chaque organisation moderne. Un collaborateur sensibilisé sait identifier un courriel d'hameçonnage douteux et applique spontanément les bonnes pratiques de gestion des mots de passe. Nos formations pratiques transmettent à vos équipes des réflexes simples et efficaces pour préserver l'intégrité de vos environnements professionnels.
Nous vous aidons également à concevoir une charte informatique interne qui encadre l'utilisation des équipements nomades et des accès à distance. Lorsque chaque employé comprend l'importance de son rôle dans la sécurité commune, votre entreprise bénéficie d'une vigilance collective efficace. Cette culture de la prudence renforce l'efficacité de vos barrières techniques quotidiennes.
Mesures concrètes pour sécuriser votre hébergement web et vos serveurs
La sécurité de votre panneau d'administration dépend étroitement de la fiabilité de l'hébergement web qui héberge votre site internet et ses bases de données. Pour garantir des fondations techniques solides, nous recommandons de choisir des infrastructures haut de gamme comme Hostrena, réputées pour leurs configurations défensives et leur gestion stricte des isolements serveurs. Un hébergement soigné bloque les attaques ciblant directement les systèmes d'exploitation sous-jacents.
Activer la double vérification sur votre compte d'hébergement est tout aussi indispensable que de l'appliquer à votre tableau de bord applicatif. Si un pirate parvenait à pénétrer sur votre espace d'hébergement, il pourrait contourner les protections logicielles pour modifier vos fichiers directement à la source. En protégeant cet accès fondamental, vous mettez l'ensemble de votre infrastructure technique à l'abri d'une prise de contrôle malveillante.
Gestion des certificats de chiffrement et connexions sécurisées
L'utilisation d'un certificat de sécurité SSL à jour est obligatoire pour chiffrer l'ensemble des échanges entre le navigateur de vos utilisateurs et votre serveur web. Ce chiffrement empêche l'espionnage des mots de passe et des codes de vérification lors de leur transit sur les réseaux publics et les connexions sans fil. Sans cette liaison chiffrée, vos données d'identification risquent d'être interceptées par des personnes mal intentionnées.
Les serveurs modernes doivent également être configurés pour forcer les protocoles de communication récents et désactiver les versions obsolètes et vulnérables. Ces réglages minutieux interdisent les attaques par dégradation de protocole souvent exploitées pour déchiffrer des échanges confidentiels. Une configuration serveur exemplaire apporte une sécurité invisible mais essentielle pour votre trafic quotidien.
Sauvegardes automatiques régulières et isolation des données
Une politique de sauvegarde automatisée constitue votre ultime filet de protection en cas de sinistre technique imprévu ou d'incident majeur. Vos sauvegardes doivent être générées quotidiennement et transférées vers un serveur distant totalement isolé de votre espace d'hébergement principal. Ainsi, même si un incident touchait votre infrastructure locale, vos données d'entreprise resteraient intactes et restaurables rapidement.
Il est tout aussi fondamental de tester régulièrement la restauration de ces archives pour vérifier qu'elles sont parfaitement opérationnelles et complètes. Conserver des sauvegardes inaccessibles ou corrompues procure une fausse impression de sécurité qui peut s'avérer catastrophique le moment venu. La rigueur apportée à la gestion des archives garantit la pérennité opérationnelle de votre marque commerciale.
Démarrez dès aujourd'hui le renforcement de la sécurité de votre site
La protection de votre entreprise commence par un examen attentif de vos accès administratifs actuels et la généralisation immédiate de l'authentification à deux facteurs. N'attendez pas de subir une tentative d'intrusion coûteuse pour adopter les gestes de sécurité indispensables à votre tranquillité d'esprit. Prenez l'initiative dès aujourd'hui en auditant vos comptes actifs et en installant une double vérification sur chaque profil sensible.
Si vous préparez le lancement d'une nouvelle plateforme en ligne ou si vous souhaitez moderniser un portail existant pour lui offrir une protection sans faille, Linkysoft se tient à vos côtés grâce à ses services en Conception et développement de sites web. Nous bâtissons des sites sur mesure qui intègrent les standards de chiffrement internationaux pour soutenir votre croissance commerciale de manière durable.
Réviser vos réglages de sécurité en dix minutes
Connectez-vous dès maintenant à votre tableau de bord pour passer en revue la liste des comptes d'utilisateurs enregistrés sur votre plateforme. Supprimez sans hésiter les profils inutilisés ou appartenant à d'anciens collaborateurs ayant quitté votre structure depuis plusieurs mois. Assurez-vous que chaque compte restant utilise un mot de passe unique et activez la double vérification sur vos smartphones personnels.
Conservez vos codes de secours dans un lieu sûr et prenez le temps de sensibiliser vos associés aux règles élémentaires de vigilance numérique. Ce petit bilan régulier ne prend que dix minutes mais élimine la majorité des vulnérabilités exploitées par les robots d'attaque. Lorsque la sécurité devient un réflexe naturel partagé par tous, votre entreprise évolue dans un climat de confiance solide.
Consulter nos experts pour vos projets numériques
Notre équipe d'ingénieurs et de consultants se tient à votre entière disposition pour analyser vos besoins et vous proposer des solutions techniques parfaitement dimensionnées pour votre activité. Que vous ayez besoin d'un audit de sécurité pour consolider une plateforme existante ou de développer une application web reliant plusieurs points de vente, nous mettons notre expertise au service de votre réussite. Nous travaillons avec vous pour faire de votre site un espace performant et sécurisé.
Rendez-vous sur notre site officiel via le lien Linkysoft pour découvrir nos réalisations et démarrer une collaboration efficace avec nos équipes spécialisées. Gardez toujours à l'esprit qu'un site web sécurisé constitue le socle indispensable au succès de tout projet commercial en ligne. Passez à l'action dès aujourd'hui et faites de la sécurité informatique le moteur durable de votre développement professionnel.